
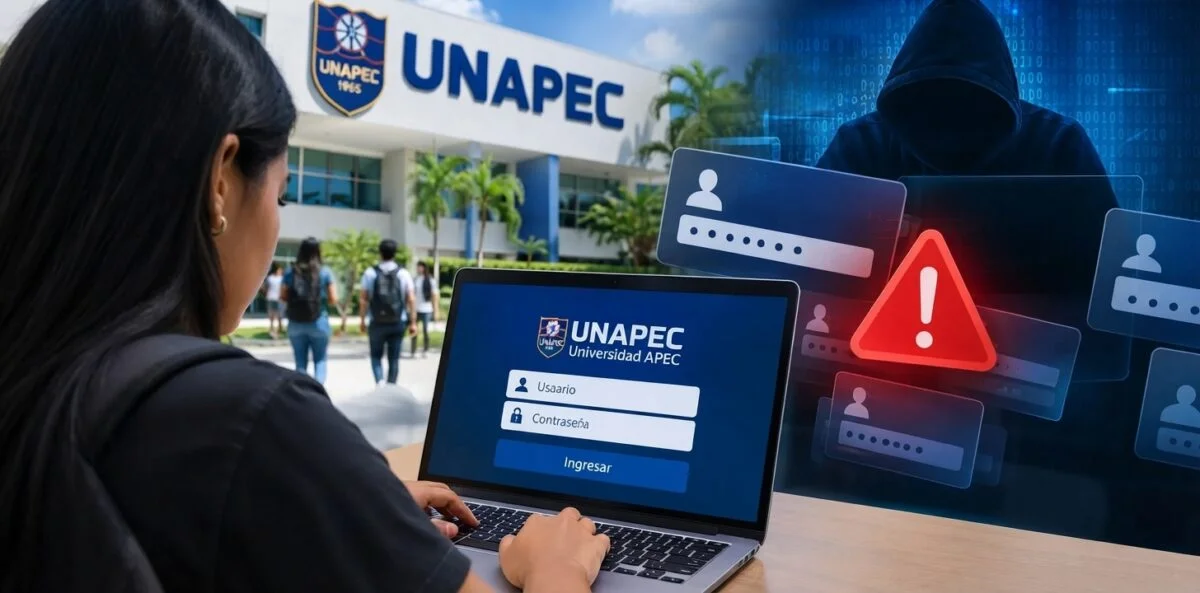
SANTO DOMINGO: La Universidad APEC (UNAPEC) encendió las alarmas este viernes tras advertir a su comunidad estudiantil sobre la exposición de credenciales de acceso a servicios institucionales.
Esta situación preliminarmente se atribuye a la presunta instalación de un software malicioso de tipo infostealer en los equipos personales de los usuarios.
Plataformas internas sin vulneraciones técnicas
A pesar de que el código malicioso opera de forma silenciosa para sustraer información confidencial desde los dispositivos afectados, las evaluaciones técnicas preliminares llevadas a cabo por la institución arrojan un parte de tranquilidad respecto a sus servidores.
UNAPEC aclaró de manera enfática que, hasta el momento, no se ha detectado evidencia de intrusión o vulneración directa en las plataformas institucionales ni en la infraestructura tecnológica interna de la academia. Sin embargo, las investigaciones técnicas se mantienen activas.
Protocolos de crisis y ciberseguridad en marcha
Ante la detección del incidente, las autoridades universitarias actuaron con celeridad. «Desde que tuvimos conocimiento de la situación, activamos de inmediato nuestros protocolos institucionales de respuesta y el Comité de Crisis», señaló la casa de estudios a través de un comunicado oficial difundido en sus redes sociales.
Para delimitar el alcance del problema y aplicar barreras de contención eficaces, el equipo de ciberseguridad de la universidad trabaja de forma coordinada con el Centro Nacional de Ciberseguridad (CNCS) . Además, colabora con un grupo de especialistas externos.
Recomendaciones clave para los estudiantes
Con el propósito de salvaguardar la integridad de las cuentas personales, la institución exhortó a los alumnos a tomar medidas preventivas inmediatas en sus equipos:
- Auditar la seguridad y el estado de sus dispositivos de uso personal.
- Implementar contraseñas únicas y robustas.
- Activar el sistema de verificación en dos pasos en los servicios donde esté disponible.
Asimismo, la academia recordó a los estudiantes que la institución jamás solicita claves de acceso o contraseñas mediante correos electrónicos, llamadas telefónicas o redes sociales. Por ello, insta a mantenerse alerta ante posibles intentos de suplantación.